Intrusion Detection and Prevention System (IDPS) adalah perangkat fisik atau virtual yang memantau dan menganalisis lalu lintas jaringan di on-premise atau cloud. IDPS bekerja secara in-line, melakukan full-stream reassembly, dan mendeteksi ancaman menggunakan metode seperti signature-based, deteksi anomali protokol, pemantauan perilaku, heuristik, integrasi advanced threat defense (ATD), dan threat intelligence (TI).
Tujuan
Merespons tanda ancaman yang dikenali melalui analisis lalu lintas jaringan secara langsung.
Mendeteksi, mengklasifikasi, dan menghentikan ancaman seperti worm, spyware, adware, virus jaringan, dan penyalahgunaan aplikasi.
Melakukan pemantauan dan analisis lalu lintas jaringan secara real-time.
Menghentikan koneksi berbahaya, memblokir host penyerang, mencatat insiden, dan mengirim peringatan ke manajer sistem.
Benefit
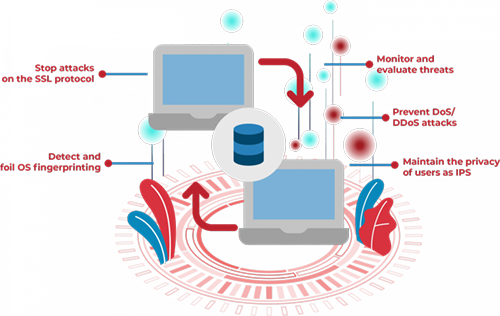
Memantau dan mengevaluasi ancaman keamanan jaringan.
Mencegah serangan DoS/DDoS yang dapat melumpuhkan layanan.
Menjaga privasi pengguna dengan fungsi Intrusion Prevention System (IPS).
Menghentikan serangan pada protokol terenkripsi SSL.
Mendeteksi dan menggagalkan teknik OS fingerprinting untuk melindungi sistem dari identifikasi ilegal.